
Kibana CVE-2026-4498 漏洞通報與升級建議:影響範圍與修補措施總整理
Elastic 於 2026 年 4 月 8 日發布 ESA-2026-21,指出 Kibana Fleet debug routes 存在 CVE-2026-4498,可能讓使用者讀取超出其 Elasticsearch RBAC 範圍的索引資料,建議升級至 8.19.14、9.2.8 或


Elastic 於 2026 年 4 月 8 日發布 ESA-2026-21,指出 Kibana Fleet debug routes 存在 CVE-2026-4498,可能讓使用者讀取超出其 Elasticsearch RBAC 範圍的索引資料,建議升級至 8.19.14、9.2.8 或
Elastic 於 2026 年 4 月 8 日發布 ESA-2026-24,指出 Kibana Fleet 存在 CVE-2026-33461,可能洩露敏感設定資料,建議升級至 8.19.14、9.2.8 或 9.3.3。
Elastic 於 2026 年 4 月 8 日發布 ESA-2026-25,指出 Kibana Fleet 存在 CVE-2026-33460,可能導致跨 space 資訊洩露,建議升級至 8.19.14、9.2.8 或 9.3.3。
Elastic 於 2026 年 4 月 8 日發布 ESA-2026-26,指出 Kibana automatic import 功能存在 CVE-2026-33459,可導致服務阻斷,建議升級至 8.19.14、9.2.8 或 9.3.3。
Elastic 於 2026 年 4 月 8 日發布 ESA-2026-28,指出 Kibana One Workflow 存在 CVE-2026-33458 SSRF 漏洞,受影響版本應升級至 9.3.3。
Elastic 於 2026 年 5 月 28 日發布 ESA-2026-38,指出 Kibana Fleet 存在 CVE-2026-49095,可能導致權限提升,建議升級至 8.19.16、9.3.5 或 9.4.2。
Elastic 於 2026 年 5 月 28 日發布 ESA-2026-40,指出 Kibana 存在 CVE-2026-49093,可能讓具 connector management 權限的已驗證使用者繞過 connector allowlist,建議升級至 9.3.3。
Elastic 於 2026 年 5 月 28 日發布 ESA-2026-36,指出 Kibana Timelion 存在 CVE-2026-42399,可能因記憶體耗盡導致服務中斷,建議升級至 8.19.16 或 9.3.5。

Elastic 發布 Logstash 安全更新,修補 CVE-2026-33466 路徑限制不當問題,建議受影響版本升級至 8.19.14、9.2.8 或 9.3.3。
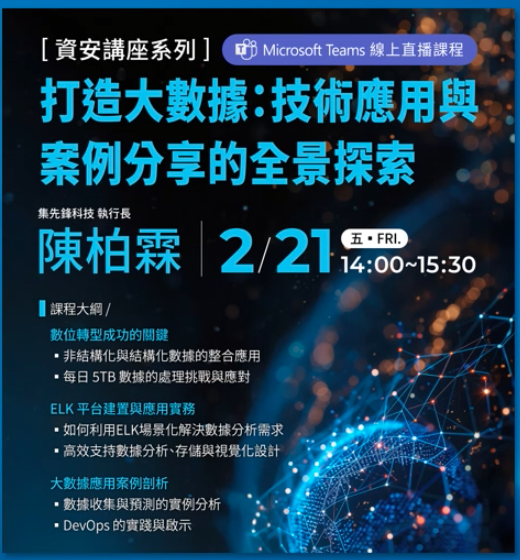
BiMAP 執行長受邀為金寶集團舉辦內部專屬的資安講座系列線上直播,主題為 「大數據技術應用與案例分享」,聚焦數位轉型關鍵、ELK 平台實務應用,以及 維運、資安、應用、產線 四大領域的大數據技術應用案例。

